NebulaDNS:為什麼權威的DNS是人工智慧時代的遊戲規則改變者
API-第一DNS、可觀測性以及為什麼AI時代需要新的權威堆疊
 Balinder Walia2026年4月19日1 min read
執行摘要
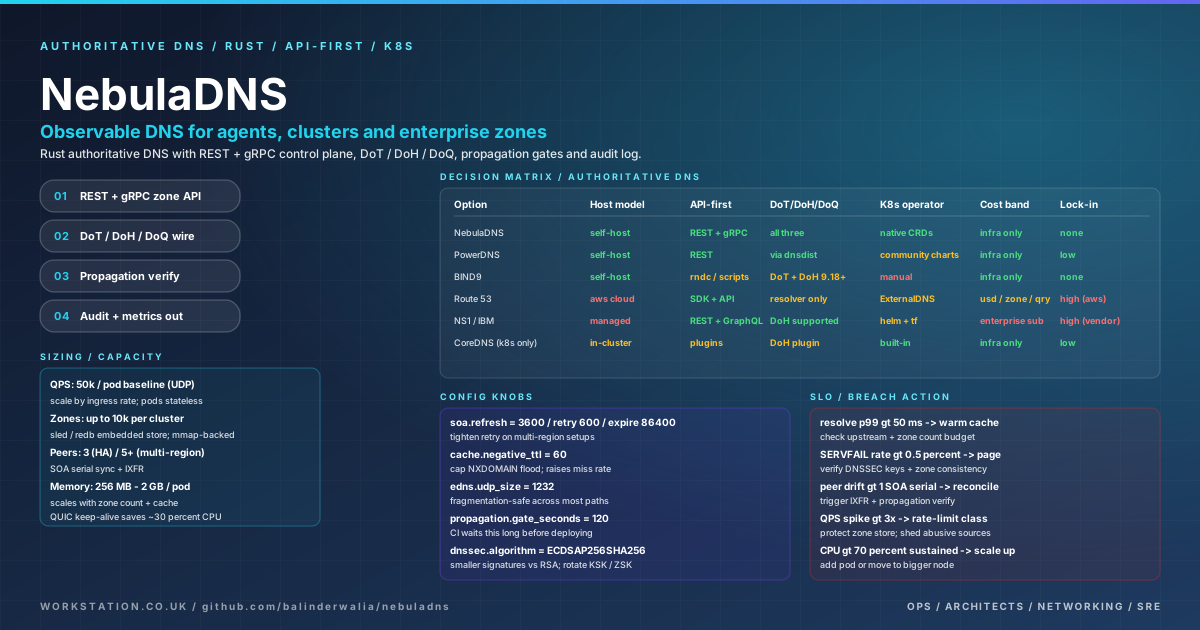
NebulaDNS是一款現代API 權威 DNS 伺服器,採用安全 Rust(#![forbid(unsafe_code)]) 編寫。它的目標是幾十年前的守護程序和不透明的 C 程式碼庫留下的操作差距:沒有度量,沒有傳播真相,沒有機器可讀的控制平面。在AI 時代,、DNS 不僅僅是“基礎設施”——它是代理、推理端點、GPU 節點和多叢集服務在策略下如何找到彼此的方式。 NebulaDNS 將的每個區域更改視為釋出:經過驗證的輔助節點、明確的指標以及針對每個操作員操作的 API — 與專案網站和GitHub 儲存庫上的公開敘述保持一致。
為什麼 DNS 在 AI 投入生產時更重要
- 代理服務發現:工具端點、檢索服務和策略閘道器的穩定名稱勝過跨臨時叢集的硬編碼 IP。
- 爆炸半徑:無聲的 AXFR 或二次漂移事件(如網站上描述的現實世界互操作故障)可能會在 LLM 儀表板注意到之前就破壞冗餘。
- 合規性和證據:審計友好型 DNS 具有結構化日誌和指標,支援 SOC2 式證據,瞭解誰更改了哪個區域以及是否傳播。
NebulaDNS 有何不同
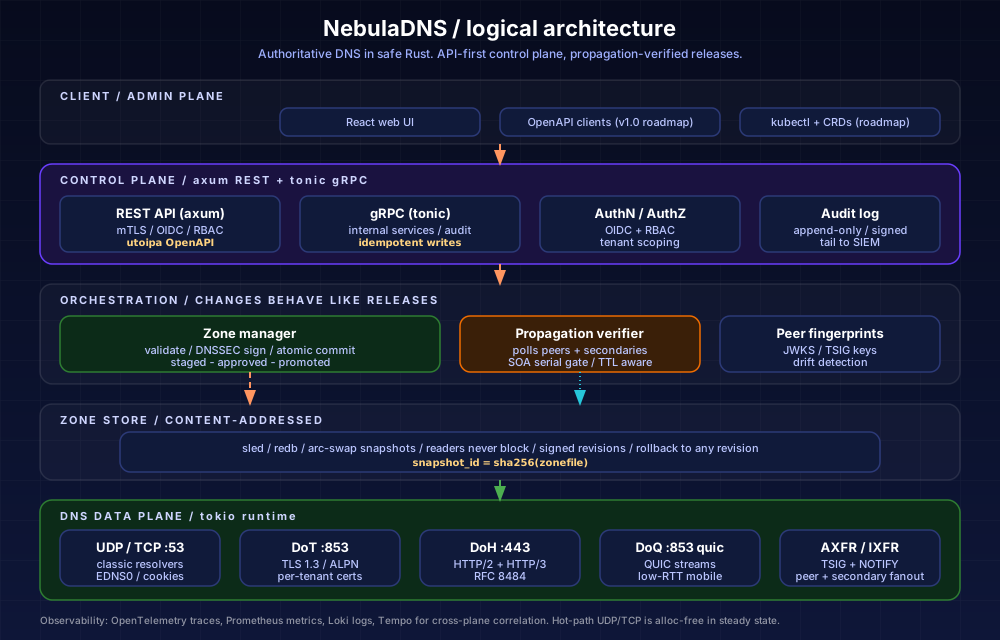
著陸頁將 NebulaDNS 定位為用替代易碎堆疊,一個小型二進位制,提供指標、控制平面以及通往Kubernetes 操作員的路徑 - 因此故障出現在秒,不透過客票。亮點包括驗證傳播、對等軟體指紋識別、原子版本配置、確定性 SOA 序列和具有編譯時基數預算的Prometheus/metrics。
整合快照:Route 53 和 k3s
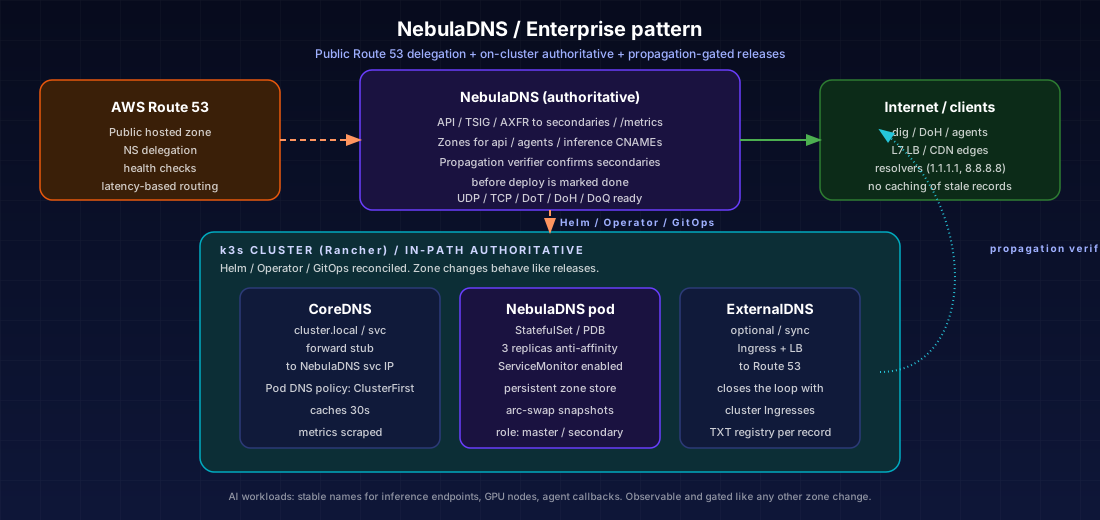
企業通常將AWS Route 53公共區域與叢集上的或專用的權威層配對。 NebulaDNS 適合作為您擁有的端到端區域的權威事實來源,以及網站上描述的路線圖上的Helm、ServiceMonitor和操作員/CRD故事情節。下圖描繪了委派 + 叢集模式(不是特定於供應商的接線 - 適應您的網路分段)。
閱讀下一篇
有關完整功能目錄、指標示例和更深入的 k3s/Route 53 註釋,請參閱配套文章NebulaDNS 完整功能指南 Workstation 上的。
Workstation 如何幫助
Workstation 設計平臺工程和SRE 就緒 DNS模式 — GitOps、可觀測性和安全切換 — 適用於雲和邊緣。請聯絡info@workstation.co.uk獲取架構審查或交付支援。